본문
【韓国】個人情報事故、「平時の投資」が課徴金を左右する - 加重課徴金が最大10%に、個人情報保護に投資した場合は最大40%減額 -
- ニュースレター
- 2026.11.10
2026年9月11日から改正「個人情報保護法」が施行され、個人情報侵害事故が企業に及ぼす財務上のリスクは一層大きくなりました。一般的な課徴金の上限は売上高全体の3%ですが、同一類型の違反を3年以内に再度行った場合(各違反に故意又は重過失がある場合)、故意又は重過失により1,000万人以上の被害が発生した場合等には、売上高全体の最大10%の課徴金が賦課されるおそれがあります。一方、平時から個人情報保護のために予算・人員・設備・装置等へ投資し、実質的に保護体制を運用してきた企業については、基準金額の最大40%を減額する「投資減額」制度が導入されました。個人情報保護委員会も同日、「課徴金に係る投資減額制度ガイド」を発刊しました。今後、企業にとっては事故後の対応のみならず、事故前の投資及び管理体制を「立証可能な記録」として残すことが重要となります。
1. 投資減額制度に注目すべき理由
2. 投資減額制度の主な内容
3. 課徴金算定手続における投資による減額の位置づけ
4. 示唆及び企業の対応
1. 投資減額制度に注目すべき理由
改正「個人情報保護法」は、2026年9月11日から施行されました。従来の一般的な課徴金の上限(売上高全体の3%)に加え、一定の加重事由がある場合には、売上高全体の最大10%まで課徴金を賦課できることとされました。例えば、課徴金賦課処分後3年以内に同一類型の違反を故意又は重過失により繰り返した場合、故意又は重過失による違反により被害規模が1,000万人以上に及んだ場合等がこれに該当します。実際の課徴金は、売上高全体から違反行為と関連のない売上高を控除した金額等を基礎として算定されますが、法定上限自体が引き上げられた以上、大規模な個人情報取扱者にとっては、一度の事故が重大な財務上のリスクにつながる可能性があります。
同時に、改正法は、平時から個人情報保護のために投資を行い、保護体制を運用してきた企業に対する「投資減額」を新設しました。個人情報保護委員会は、2026年9月11日、「課徴金に係る投資減額制度ガイド」を発刊し、具体的な評価要素及び算定手続を示しました。本制度の核心は、「事故発生後にどれほど適切に対応したか」のみならず、「事故発生前に何に対して、どの程度継続的に投資し、経営陣及びCPOが実際にどのように関与してきたか」を課徴金の算定に反映する点にあります。したがって、調査開始後に減額のための資料を作成するのではなく、日常的に投資・意思決定・教育・技術的措置の履歴を蓄積し、必要な場合に直ちに提出できる「減額のための証憑体制」を備えることが重要です。
2. 投資減額制度の主な内容
ア. 法律上の根拠
「個人情報保護法」第64条の2第6項は、個人情報保護委員会が、個人情報保護のために予算・人員・設備・装置等に投資し、これらを運用する等、大統領令で定める事由がある場合には、同条第1項及び第2項に基づく課徴金を減額する旨を定めています。但し、個人情報取扱者が故意又は重大な過失により違反行為を行った場合には、投資減額は適用されません。すなわち、投資による減額は平時における保護努力を課徴金に反映する制度ですが、故意又は重過失による違反にまで及ぶ一律の減免措置ではありません。
イ. 施行令上の減額事由
施行令第60条の2第5項は、投資による減額の判断に当たり、個人情報保護委員会が以下の4点を考慮し、告示に定める基準を満たさなければならない旨を定めています。
1. 個人情報保護のために予算・人員・設備・装置等に投資した規模・割合及び当該投資の継続性
2. 法第30条の3に基づく事業主又は代表者の責任履行の程度
3. 個人情報保護責任者の役割、組織及び人員構成等、個人情報保護体制の運用内容及び水準
4. その他、個人情報の安全性確保措置に関する追加的な取組み
したがって、ただ単に「どれだけ支出したか」のみで減額の可否が決まるわけではありません。投資規模及び継続性に加え、経営陣の責任履行、個人情報保護責任者(CPO)の権限並びに組織が実質的に機能しているか否か、法定義務を超える安全性確保のための取組みまで、総合的に評価されます。
ウ. 減額率及び告示上の基準
施行令別表1の5及び「個人情報保護法違反に対する課徴金賦課基準」告示第8条の3は、以下の点を総合的に考慮し、基準金額の40%の範囲で投資による減額を適用する旨を定めています。但し、法第64条の2第6項ただし書にいう故意又は重過失に該当する場合は、減額の対象から除外されます。
1. 予算・人員・設備・装置等に対する投資規模・割合、投資の継続性及び増加の程度等が優れている場合
2. 事業主・代表者の責任履行、CPOの指定・権限・責任履行及び職務遂行、人員構成・運用等、保護体制の運用・水準が優れている場合
3. 法令上の義務事項を超える強化された保護技術の適用等、安全性確保措置の水準又は追加的な取組みが優れている場合
特に、告示第8条の3第2項は、原則として違反行為があった事業年度の直前3事業年度の範囲内で実施された措置を考慮するものとし、個人情報保護委員会が相当と認める場合には、違反行為があった事業年度に講じられた措置も考慮できるものとしています。これは、事故後の一回限りの改善よりも、事故前から継続する投資及び運用実績を、平時から体系的に蓄積し立証することが重要であることを示しています。
3. 課徴金算定手続における投資による減額の位置付け
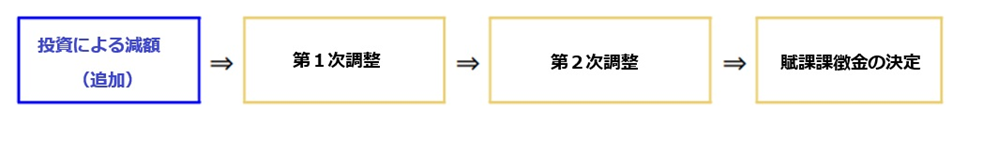
ガイドによれば、基準金額が算定された後、「投資による減額(追加)⇒第1次調整⇒第2次調整⇒賦課課徴金の決定」という順で課徴金が算定されます。投資による減額は、後続の調整に先立ち基準金額自体を引き下げる段階であるため、減額後の金額がその後の第1次・第2次調整の出発点となります。したがって、事前に確保された投資減額要素は、最終的な賦課課徴金に至るまで構造的な影響を与えます。
4. 示唆及び企業の対応
今回の制度が示すメッセージは明確です。個人情報保護への投資は、もはや単なるコンプライアンス費用にとどまらず、潜在的な行政制裁リスクを低減する「法的リスク管理資産」として捉える必要があります。但し、減額が自動的に40%適用されるものではなく、企業が実際にどのような投資をどの程度継続してきたか、経営陣及びCPOの体制が実質的に機能してきたか、追加的な安全措置を講じてきたかを、客観的な資料により立証しなければなりません。特に、故意又は重過失による違反には投資による減額が適用されないため、投資自体と併せて内部統制の実効性を確保することが重要です。
実務上は、次の4点を優先的に点検する必要があります。
• 直近3事業年度の投資・運用に関する証憑パッケージを構築: 個人情報保護予算の編成・執行履歴、専任人員の増員、セキュリティソリューション・設備の導入、外部による点検・コンサルティング、教育・研修等の投資項目を年度別に分類し、関連する決裁文書、契約書、税金計算書及び報告資料を紐づけておくことが求められます。
• 経営陣による責任履行を文書化: 法第30条の3に基づく事業主・代表者の責任履行が評価要素となるため、主要な個人情報リスク及び投資計画が代表取締役・経営陣に定期的に報告され、必要な予算・人員が承認されたという事実を、議事録、決裁文書及び報告書等により記録しておく必要があります。
• CPO体制を実質化:CPOの指定そのものよりも、実際の権限、経営陣へのアクセス、独立した意見表明の可能性、専任組織・人員、点検及び改善措置の履歴が重要です。組織図及び職務記述書のみならず、CPOによる報告・指示・改善活動を示す運用記録も併せて管理することが望まれます。
• 強化された安全措置及び故意・重過失リスクを管理:法定の最低基準を超える技術的・管理的保護措置が適用されているかを点検し、繰り返し指摘された脆弱性又は改善要請が長期間放置されないよう、責任者、期限及び完了を裏付ける証憑を管理しなければなりません。投資実績がいかに優れていても、故意又は重過失と評価されれば投資による減額を受けることができないためです。
企業は、今後、個人情報保護体制そのもののみならず、その体制を「減額要件に適合する形で立証できるか」を定期的に点検する必要があります。実務上は、①投資項目のマッピング、②直近3事業年度の証憑に関するGap分析、③経営陣・CPOガバナンスの点検、④追加的安全措置の水準評価を一体として、年1回以上の自己診断を実施する方法が考えられます。今後、実際の投資による減額事例が蓄積されれば、業種・規模別に、より具体的な基準も形成されるものと見込まれます。
和友情報保護センターは、個人情報保護法制、AI規制及び情報セキュリティ分野において、規制対応に関する助言、個人情報コンプライアンス体制の構築、漏えい事故対応並びに調査・制裁対応、国外移転に関する助言等を提供しております。
今回の投資による減額制度に関しては、企業ごとの直近3事業年度における投資・運用実績の診断、減額の対象となり得る項目及び証憑資料のGap分析、経営陣・CPOガバナンスの整備並びに調査・課徴金対応戦略の策定を支援することができます。個別案件について検討が必要な場合には、下記連絡先までお問い合わせください。
- 業務分野
- #情報保護センター